డిజిటల్ సర్టిఫికెట్లు / Digital Certificates
డిజిటల్ సర్టిఫికెట్ అనేది ఒక పబ్లిక్ కీ మరియు ఒక గుర్తింపుపై ఆధారపడిన డిజిటల్ కంచె.
ఇది “ఈ కీ నిజంగా ఈorganisatie/వ్యక్తికి చెందినదే” అని ధృవీకరించడానికి CA ద్వారా జారీ చేయబడుతుంది.
సెర్టిఫికెట్లో సాధారణంగా ఈ సమాచారం ఉంటుంది:
*(subject) కీ యాజమాన్యం
- పబ్లిక్ కీ వివరాలు
- CA పేరు
- జారీ తేదీ మరియు గడువు
- కీ ఉపయోగం
- వాస్తవికత మరియు పరిమితులు
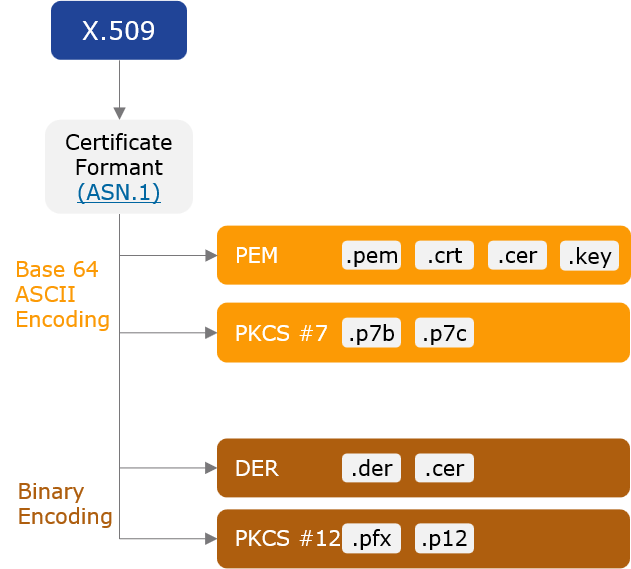
PEM ఫార్మాట్ (Privacy Enhanced Mail)
ఈ ఫార్మాట్ X.509 సర్టిఫికెట్లు, CSR లు మరియు కీ ఫైల్ల కోసం అత్యంత సాధారణం. చాలా CAలు Base64 ASCII రూపంలో జారీ చేస్తారు.
సాధారణ ఎక్స్టెన్షన్లు: .pem, .crt, .cer, .key
.pemలో ఒకే ఫైల్లో Certificate Chain, CA సర్టిఫికెట్ మరియు ప్రైవేట్ కీ వంటి సమాచారం ఒకచోట నిల్వ చేయవచ్చు.
PKCS #7 ఫార్మాట్
ఈ ఫార్మాట్లో సర్టిఫికెట్లు మరియు Certificate Chain మాత్రమే నిల్వ చేయబడతాయి; ప్రైవేట్ కీ నిల్వ చేయబడదు.
సాధారణ ఎక్స్టెన్షన్లు: .p7b, .p7c
CAలు సాధారణంగా Certificate Chain పంపిణీ చేయడానికి ఈ ఫార్మాట్ను ఉపయోగిస్తారు.
DER ఫార్మాటు
ఇది బైనరీ X.509 సర్టిఫికెట్లు మరియు కీలు కోసం రూపొందించిన ఫార్మాట్.
సాధారణ ఎక్స్టెన్షన్లు: .der, .cer
జావా పర్యావరణంలో ఇది తరచుగా ఉపయోగించబడుతుంది.
PFX / PKCS #12 ఫార్మాట్
ఈ ఫార్మాట్ బైనరీ రూపంలో ఉంటుంది. పాస్వర్డ్తో కలిసి ఒకే ఫైల్లో Certificate Chain, CA సర్టిఫికెట్ మరియు ప్రైవేట్ కీ నిల్వ చేయవచ్చు.
సాధారణ ఎక్స్టెన్షన్లు: .pfx, .p12
సాధారణంగా Windows లో ఉపయోగించబడుతుంది.