డొమైన్ పేరు వ్యవస్థ సురక్షితీకరణ / DNSSEC
డొమైన్ పేరు వ్యవస్థ సురక్షితీకరణ యొక్క లక్ష్యం, డొమైన్ డేటా మరియు దాని డిజిటల్ సిగ్నేచర్లు కలిసి ఒక సురక్షిత DNS వ్యవస్థను నిర్మించడం. డేటా యజమాని తన డేటాను సంతకం చేస్తాడు.
సిగ్నేచర్ ధృవీకరణను సులభతరం చేయడానికి, DNSSEC కొన్ని కొత్త రికార్డ్ రకాలను కలుపుతుంది:
- RRSIG రికార్డు – రికార్డ్ సెట్ యొక్క డిజిటల్ సిగ్నేచర్ను నిల్వ చేస్తుంది.
- DNSKEY రికార్డు – ధృవీకరణకు ఉపయోగించే పబ్లిక్ కీని నిల్వ చేస్తుంది.
- DS రికార్డు – DNSKEY రికార్డ్ యొక్క హాష్ విలువను నిల్వ చేస్తుంది.
- NSEC మరియు NSEC3 రికార్డులు – నిర్దిష్ట DNS రికార్డు లేదని స్పష్టంగా తెలియజేస్తాయి.
- CDNSKEY మరియు CDS రికార్డులు – చైల్డ్ జోన్ తన పేరెంట్ జోన్లోని DS రికార్డును నవీకరించడానికి ఉపయోగపడతాయి.
ప్రతి DNS జోన్కు రెండు కీలుంటాయి.
- జోన్ సైన్ చేసే కీ (Zone Signing Key – ZSK)
- కీ సైన్ చేసే కీ (Key Signing Key – KSK)
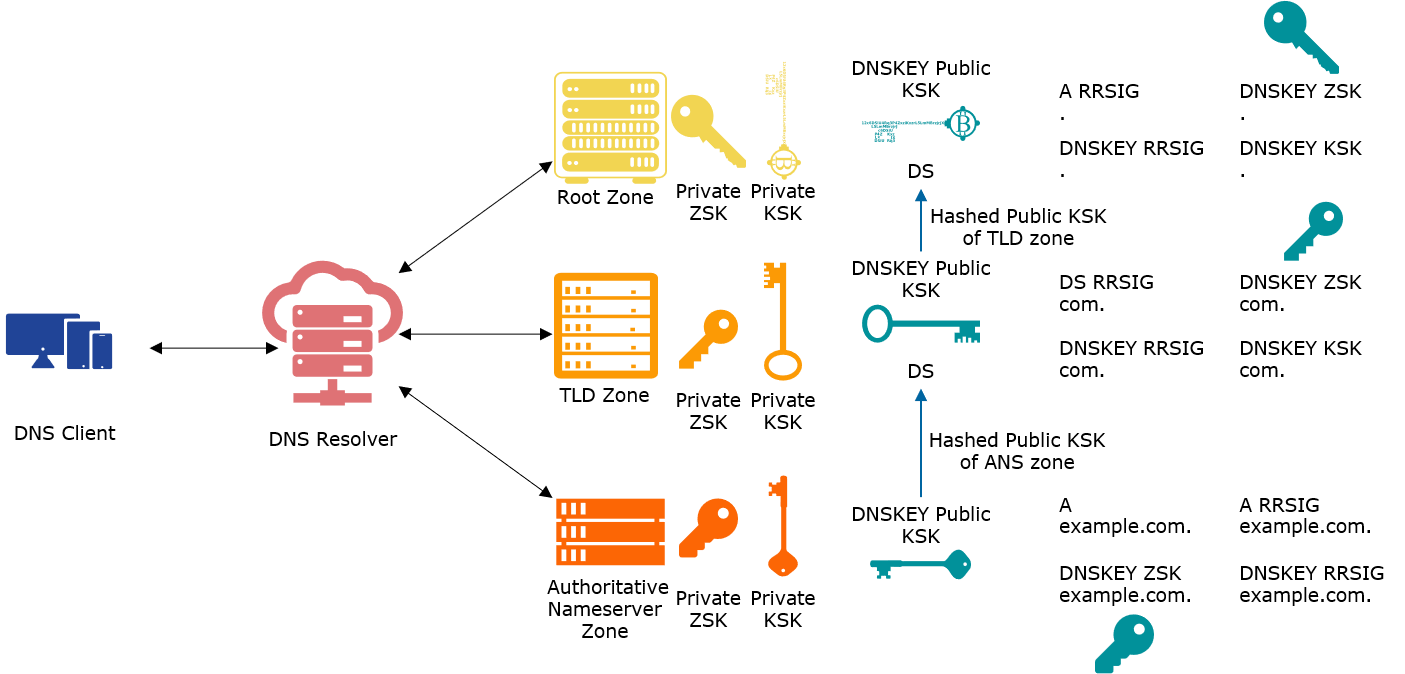
జోన్ యజమాని జోన్లోని RRsetను ఉపయోగించి, ZSKతో డేటా యొక్క కొత్త డిజిటల్ సిగ్నేచర్ (RRSIG)ను సృష్టిస్తాడు. జోన్ యొక్క పబ్లిక్ కీ DNSKEY రికార్డులో ప్రచురించబడుతుంది, తద్వారా రిసాల్వర్లు దాన్ని పొందగలిగి DNS డేటా విశ్వసనీయతను ధృవీకరించగలవు.