DNS സുരക്ഷാ വിപുലീകരണങ്ങൾ (DNSSEC)
DNS സുരക്ഷ / DNSSEC
DNS ഡാറ്റയെ ക്രിപ്റ്റോഗ്രാഫിക് ഒപ്പുകളുമായി സംയോജിപ്പിച്ച് വിശ്വസനീയമായ DNS സംവിധാനം സൃഷ്ടിക്കുകയാണ് DNS സുരക്ഷയുടെ ലക്ഷ്യം.
ഒരു സോൺ ഉടമ സ്വകാര്യ കീ ഉപയോഗിച്ച് സോണിലെ ഡാറ്റയിൽ ഒപ്പിടുന്നു. ബന്ധപ്പെട്ട പൊതു കീ ഉപയോഗിച്ച് ഉപയോക്താക്കൾക്ക് DNS ഡാറ്റയുടെ ആധികാരികത പരിശോധിക്കാം.
ഒപ്പിടലിനും പരിശോധനയ്ക്കുമായി DNSSEC നിരവധി റെക്കോർഡ് തരങ്ങൾ ചേർക്കുന്നു:
- RRSIG റെക്കോർഡ് - DNS റെക്കോർഡുകളുടെ ഒരു സെറ്റിനുള്ള ഡിജിറ്റൽ ഒപ്പുകൾ സൂക്ഷിക്കുന്നു.
- DNSKEY റെക്കോർഡ് - പരിശോധനയ്ക്കുള്ള പൊതു കീ സൂക്ഷിക്കുന്നു.
- DS റെക്കോർഡ് - ഡെലിഗേഷനായി DNSKEY റെക്കോർഡിന്റെ ഹാഷ് സൂക്ഷിക്കുന്നു.
- NSEC, NSEC3 റെക്കോർഡുകൾ - ഒരു DNS റെക്കോർഡ് നിലവിലില്ലെന്ന് വ്യക്തമായി തെളിയിക്കുന്നു.
- CDNSKEY, CDS റെക്കോർഡുകൾ - പാരന്റ് സോണിലെ DS റെക്കോർഡ് അപ്ഡേറ്റ് ചെയ്യാൻ ചൈൽഡ് സോൺ ഉപയോഗിക്കുന്നു.
ഓരോ DNS സോണിനും സാധാരണയായി രണ്ട് കീ ജോഡികളുണ്ട്:
- Zone Signing Key (ZSK)
- Key Signing Key (KSK)
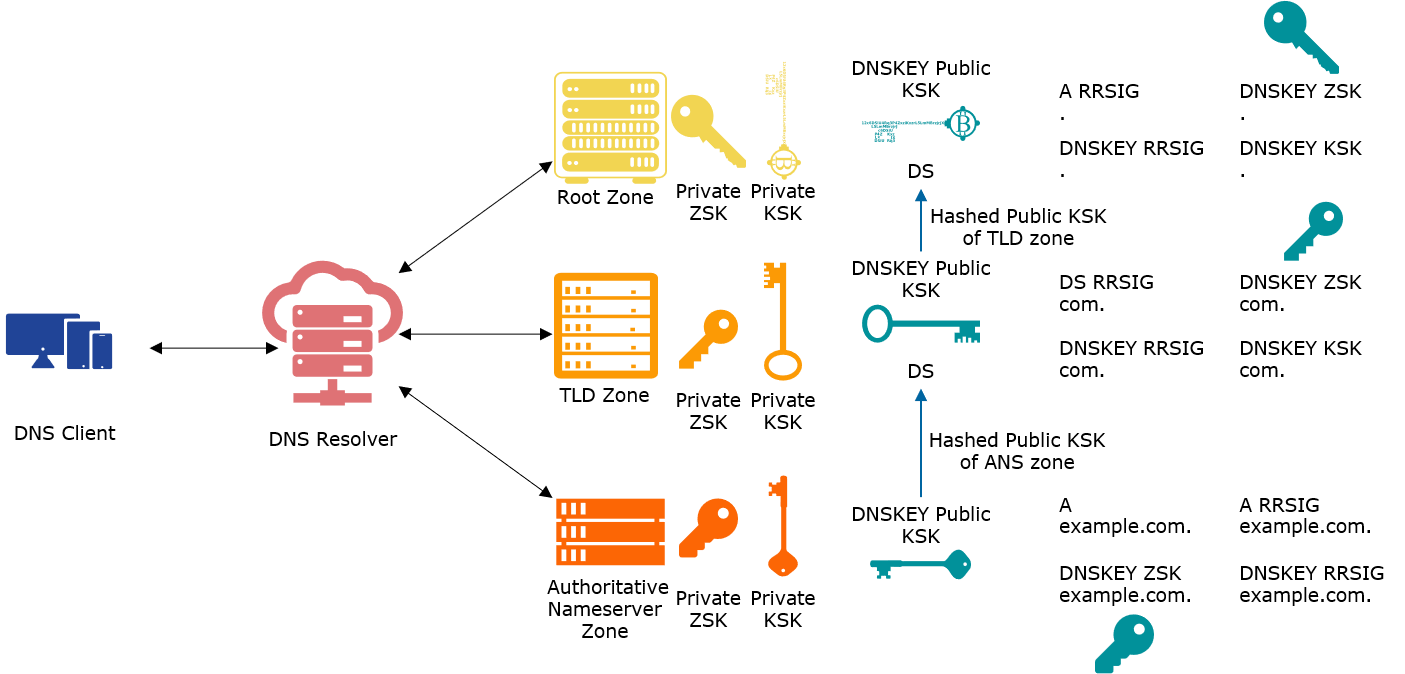
സോൺ ഉടമ Zone Signing സ്വകാര്യ കീ ഉപയോഗിച്ച് റിസോഴ്സ് റെക്കോർഡുകളുടെ ഒരു സെറ്റിൽ ഒപ്പിടുന്നു. റിസോൾവർമാർക്ക് അത് ലഭ്യമാക്കി DNS ഡാറ്റയുടെ ആധികാരികത പരിശോധിക്കാനായി Zone Signing കീയുടെ പൊതു ഭാഗം DNSKEY റെക്കോർഡിൽ പ്രസിദ്ധീകരിക്കുന്നു.