ക്ലൗഡ് മാനേജ്മെന്റ് പ്ലെയിനും API സുരക്ഷയും
ക്ലൗഡ് മാനേജ്മെന്റ് പ്ലെയിനും API സുരക്ഷയും
ക്ലൗഡ് വിഭവങ്ങൾ സൃഷ്ടിക്കാനും ക്രമീകരിക്കാനും നിയന്ത്രിക്കാനും ഉപയോഗിക്കുന്ന കൺസോളുകൾ, API-കൾ, ഉപകരണങ്ങൾ എന്നിവയുടെ സമാഹാരമാണ് മാനേജ്മെന്റ് പ്ലെയിൻ. പരിസ്ഥിതിയിലെ എല്ലാം ഇതാണ് നിയന്ത്രിക്കുന്നത്; അതിനാൽ മാനേജ്മെന്റ് പ്ലെയിൻ കൈയടക്കപ്പെടുന്നത് ഒരൊറ്റ വർക്ക്ലോഡ് കൈയടക്കപ്പെടുന്നതിനെക്കാൾ വളരെ ഗുരുതരമായ പ്രത്യാഘാതമുണ്ടാക്കും.
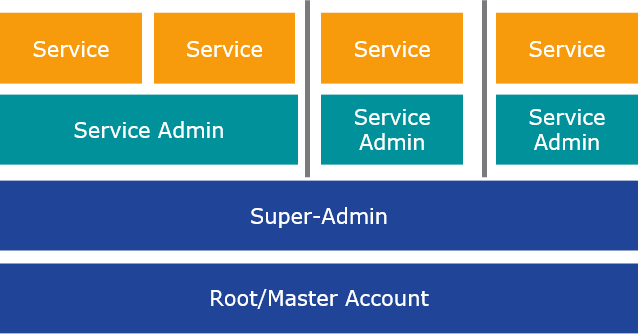
ഭരണപരമായ ശ്രേണി
- റൂട്ട്/മാസ്റ്റർ അക്കൗണ്ട്: ക്ലൗഡ് അക്കൗണ്ടിൽ നിയന്ത്രണമില്ലാത്ത അധികാരമുള്ള ഏറ്റവും ഉയർന്ന അവകാശമുള്ള തിരിച്ചറിയൽ.
- സൂപ്പർ അഡ്മിൻ: അക്കൗണ്ട് മുഴുവനിലുമുള്ള ക്രമീകരണങ്ങൾ കൈകാര്യം ചെയ്യുകയും ആക്സസ് ഏൽപ്പിക്കുകയും ചെയ്യുന്ന അഡ്മിനിസ്ട്രേറ്റർമാർ.
- സർവീസ് അഡ്മിൻ: നിർദ്ദിഷ്ട സേവനങ്ങളിലേക്കോ വർക്ക്ലോഡുകളിലേക്കോ മാത്രം അധികാരമുള്ള അഡ്മിനിസ്ട്രേറ്റർമാർ.
- സേവനങ്ങൾ: ഉപയോക്താക്കൾ ഉപയോഗിക്കുന്ന വിഭവങ്ങളും ആപ്ലിക്കേഷനുകളും.
പ്രധാന അപകടസാധ്യതകൾ
- കൈയടക്കപ്പെട്ടതോ പങ്കുവെക്കുന്നതോ ആയ റൂട്ട് ക്രെഡൻഷ്യലുകൾ
- ആവശ്യത്തിലധികം നൽകിയ അഡ്മിനിസ്ട്രേറ്റീവ് അനുമതികൾ
- സംരക്ഷണമില്ലാത്തതോ ദുർബലമായ പ്രാമാണീകരണമുള്ളതോ ആയ API-കൾ
- നിരീക്ഷിക്കപ്പെടാത്ത ക്രമീകരണ മാറ്റങ്ങൾ
ശുപാർശ ചെയ്യുന്ന നിയന്ത്രണങ്ങൾ
- ശക്തമായ മൾട്ടി-ഫാക്ടർ പ്രാമാണീകരണം ഉപയോഗിച്ച് റൂട്ട് അക്കൗണ്ട് സംരക്ഷിക്കുക; ദൈനംദിന ജോലികൾക്ക് അത് ഉപയോഗിക്കരുത്
- ഏറ്റവും കുറഞ്ഞ അനുമതി (least privilege) പ്രയോഗിക്കുകയും അഡ്മിൻ തലങ്ങൾക്കിടയിൽ ചുമതലകൾ വേർതിരിക്കുകയും ചെയ്യുക
- ഓരോ API കോളും പ്രാമാണീകരിക്കുകയും അധികാരപ്പെടുത്തുകയും ചെയ്യുക; ഹ്രസ്വകാല ക്രെഡൻഷ്യലുകൾ ഉപയോഗിക്കുക
- മാനേജ്മെന്റ് പ്ലെയിനിലെയും API-കളിലെയും എല്ലാ പ്രവർത്തനങ്ങളും രേഖപ്പെടുത്തി നിരീക്ഷിക്കുക
- നെറ്റ്വർക്ക് സ്ഥാനം, ഉപകരണം, സാഹചര്യങ്ങൾ എന്നിവയെ അടിസ്ഥാനമാക്കി മാനേജ്മെന്റ് ആക്സസ് നിയന്ത്രിക്കുക
സുരക്ഷാ ലക്ഷ്യം
ആർക്കാണ് ക്ലൗഡ് നിയന്ത്രിക്കാനാകുന്നതെന്ന് പരിമിതപ്പെടുത്തുക; ഓരോ ഭരണപരമായ പ്രവർത്തനവും പ്രാമാണീകരിക്കപ്പെടുകയും അധികാരപ്പെടുത്തപ്പെടുകയും ഓഡിറ്റ് ചെയ്യാവുന്നതായിരിക്കുകയും ചെയ്യുന്നതായി ഉറപ്പാക്കുക; ഏതെങ്കിലും അഡ്മിനിസ്ട്രേറ്റർ കൈയടക്കപ്പെട്ടാൽ അതിന്റെ ആഘാതം നിയന്ത്രിക്കുക.