ಕ್ಲೌಡ್ ನಿರ್ವಹಣಾ ಪ್ಲೇನ್ ಮತ್ತು API ಭದ್ರತೆ
ಕ್ಲೌಡ್ ನಿರ್ವಹಣಾ ಪ್ಲೇನ್ ಮತ್ತು API ಭದ್ರತೆ
ಕ್ಲೌಡ್ ಸಂಪನ್ಮೂಲಗಳನ್ನು ರಚಿಸಲು, ಸಂರಚಿಸಲು ಮತ್ತು ನಿರ್ವಹಿಸಲು ಬಳಸುವ ಕನ್ಸೋಲ್ಗಳು, APIಗಳು ಹಾಗೂ ಸಾಧನಗಳ ಸಮೂಹವೇ ನಿರ್ವಹಣಾ ಪ್ಲೇನ್. ಇದು ಪರಿಸರದ ಎಲ್ಲವನ್ನೂ ನಿಯಂತ್ರಿಸುವುದರಿಂದ, ನಿರ್ವಹಣಾ ಪ್ಲೇನ್ ಸಮ್ಮಿಶ್ರಣಗೊಂಡರೆ ಒಂದೇ ವರ್ಕ್ಲೋಡ್ ಸಮ್ಮಿಶ್ರಣಗೊಳ್ಳುವುದಕ್ಕಿಂತ ಬಹಳ ಹೆಚ್ಚಿನ ಹಾನಿಯಾಗಬಹುದು.
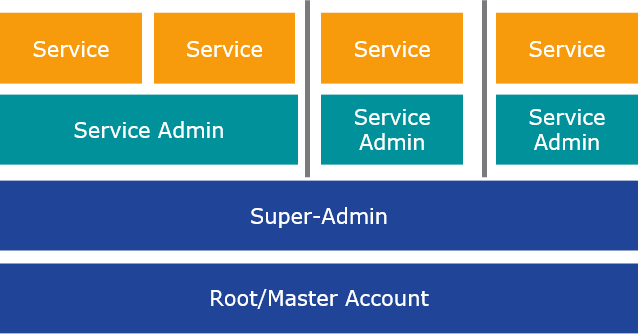
ಆಡಳಿತಾತ್ಮಕ ಶ್ರೇಣಿ
- ರೂಟ್/ಮಾಸ್ಟರ್ ಖಾತೆ: ಕ್ಲೌಡ್ ಖಾತೆಯ ಮೇಲೆ ನಿರ್ಬಂಧವಿಲ್ಲದ ನಿಯಂತ್ರಣ ಹೊಂದಿರುವ ಅತ್ಯಂತ ಹೆಚ್ಚಿನ ಸವಲತ್ತಿನ ಗುರುತು.
- ಸೂಪರ್-ಅಡ್ಮಿನ್: ಖಾತೆಯಾದ್ಯಂತದ ಸಂರಚನೆಯನ್ನು ನಿರ್ವಹಿಸಿ ಪ್ರವೇಶವನ್ನು ಹಂಚುವ ನಿರ್ವಾಹಕರು.
- ಸೇವಾ ನಿರ್ವಾಹಕ: ಪ್ರತ್ಯೇಕ ಸೇವೆಗಳು ಅಥವಾ ವರ್ಕ್ಲೋಡ್ಗಳಿಗೆ ಸೀಮಿತವಾದ ನಿರ್ವಾಹಕರು.
- ಸೇವೆಗಳು: ಬಳಕೆದಾರರು ಬಳಸುವ ಸಂಪನ್ಮೂಲಗಳು ಮತ್ತು ಅಪ್ಲಿಕೇಶನ್ಗಳು.
ಪ್ರಮುಖ ಅಪಾಯಗಳು
- ಸಮ್ಮಿಶ್ರಣಗೊಂಡ ಅಥವಾ ಹಂಚಿಕೊಂಡ ರೂಟ್ ರುಜುವಾತುಗಳು
- ಅತಿಯಾದ ಆಡಳಿತಾತ್ಮಕ ಸವಲತ್ತುಗಳು
- ರಕ್ಷಿಸದ ಅಥವಾ ದುರ್ಬಲ ದೃಢೀಕರಣವಿರುವ APIಗಳು
- ಮೇಲ್ವಿಚಾರಣೆ ಮಾಡದ ಸಂರಚನಾ ಬದಲಾವಣೆಗಳು
ಶಿಫಾರಸು ಮಾಡಲಾದ ನಿಯಂತ್ರಣಗಳು
- ರೂಟ್ ಖಾತೆಗೆ ಬಲವಾದ ಬಹು-ಅಂಶ ದೃಢೀಕರಣ ಬಳಸಿ; ದೈನಂದಿನ ಕೆಲಸಕ್ಕೆ ಅದನ್ನು ಬಳಸಬೇಡಿ
- ಕನಿಷ್ಠ ಸವಲತ್ತು ಮತ್ತು ನಿರ್ವಾಹಕ ಹಂತಗಳ ನಡುವಿನ ಕರ್ತವ್ಯ ವಿಭಜನೆಯನ್ನು ಅನುಸರಿಸಿ
- ಪ್ರತಿ API ಕರೆಯನ್ನು ದೃಢೀಕರಿಸಿ ಮತ್ತು ಅಧಿಕೃತಗೊಳಿಸಿ; ಅಲ್ಪಾವಧಿಯ ರುಜುವಾತುಗಳನ್ನು ಬಳಸಿ
- ನಿರ್ವಹಣಾ ಪ್ಲೇನ್ ಮತ್ತು API ಚಟುವಟಿಕೆಗಳನ್ನೆಲ್ಲ ದಾಖಲಿಸಿ ಮೇಲ್ವಿಚಾರಣೆ ಮಾಡಿ
- ನೆಟ್ವರ್ಕ್ ಸ್ಥಳ, ಸಾಧನ ಮತ್ತು ಸಂದರ್ಭದ ಆಧಾರದ ಮೇಲೆ ನಿರ್ವಹಣಾ ಪ್ರವೇಶವನ್ನು ನಿರ್ಬಂಧಿಸಿ
ಭದ್ರತಾ ಉದ್ದೇಶ
ಕ್ಲೌಡ್ ಅನ್ನು ಯಾರು ನಿರ್ವಹಿಸಬಹುದು ಎಂಬುದನ್ನು ಮಿತಿಗೊಳಿಸಿ, ಪ್ರತಿಯೊಂದು ಆಡಳಿತಾತ್ಮಕ ಕ್ರಿಯೆಯೂ ದೃಢೀಕೃತ, ಅಧಿಕೃತ ಮತ್ತು ಪರಿಶೀಲಿಸಬಹುದಾಗಿರುವಂತೆ ಮಾಡಿ; ಸಮ್ಮಿಶ್ರಣಗೊಂಡ ನಿರ್ವಾಹಕರಿಂದ ಉಂಟಾಗುವ ಪರಿಣಾಮವನ್ನೂ ನಿಯಂತ್ರಿಸಿ.