DNS ಭದ್ರತೆ / DNSSEC
DNSSEC ಯ ಉದ್ದೇಶ DNS ಡೇಟಾ ಮತ್ತು ಅದರ ಕ್ರಿಪ್ಟೋಗ್ರಾಫಿಕ್ ಸಹಿಗಳನ್ನು ಸೇರಿಸಿ ಸುರಕ್ಷಿತ DNS ವ್ಯವಸ್ಥೆಯನ್ನು ನಿರ್ಮಿಸುವುದಾಗಿದೆ. ಡೇಟಾದ ಮಾಲೀಕರು ತಮ್ಮ ಡೇಟಾಗೆ ಡಿಜಿಟಲ್ ಸಹಿ ಮಾಡುತ್ತಾರೆ.
ಸಹಿ ಪರಿಶೀಲನೆಗೆ ಅನುಕೂಲವಾಗುವಂತೆ DNSSEC ಕೆಲವು ಹೊಸ ದಾಖಲೆ ಪ್ರಕಾರಗಳನ್ನು ಸೇರಿಸುತ್ತದೆ:
- RRSIG ದಾಖಲೆ – ದಾಖಲೆ ಸಮೂಹದ ಡಿಜಿಟಲ್ ಸಹಿಯನ್ನು ಸಂಗ್ರಹಿಸುತ್ತದೆ.
- DNSKEY ದಾಖಲೆ – ಪರಿಶೀಲನೆಗೆ ಬಳಸುವ ಸಾರ್ವಜನಿಕ ಕೀಲಿಯನ್ನು ಸಂಗ್ರಹಿಸುತ್ತದೆ.
- DS ದಾಖಲೆ – DNSKEY ದಾಖಲೆಯ ಹ್ಯಾಶ್ ಮೌಲ್ಯವನ್ನು ಸಂಗ್ರಹಿಸುತ್ತದೆ.
- NSEC ಮತ್ತು NSEC3 ದಾಖಲೆ – ನಿರ್ದಿಷ್ಟ DNS ದಾಖಲೆ ಅಸ್ತಿತ್ವದಲ್ಲಿಲ್ಲ ಎಂದು ಸ್ಪಷ್ಟವಾಗಿ ಸೂಚಿಸುತ್ತದೆ.
- CDNSKEY ಮತ್ತು CDS ದಾಖಲೆ – ಚೈಲ್ಡ್ ವಲಯವು ಪೇರೆಂಟ್ ವಲಯದಲ್ಲಿರುವ DS ದಾಖಲೆಯನ್ನು ನವೀಕರಿಸಲು ಬಳಸುತ್ತದೆ.
ಪ್ರತಿ DNS ವಲಯವು ಎರಡು ಸಹಾಯಕ ಕೀಲಿಗಳನ್ನು ಹೊಂದಿರುತ್ತದೆ:
- ವಲಯ ಸಹಿ ಕೀಲಿ (Zone Signing Key – ZSK).
- ಕೀಲಿ ಸಹಿ ಕೀಲಿ (Key Signing Key – KSK).
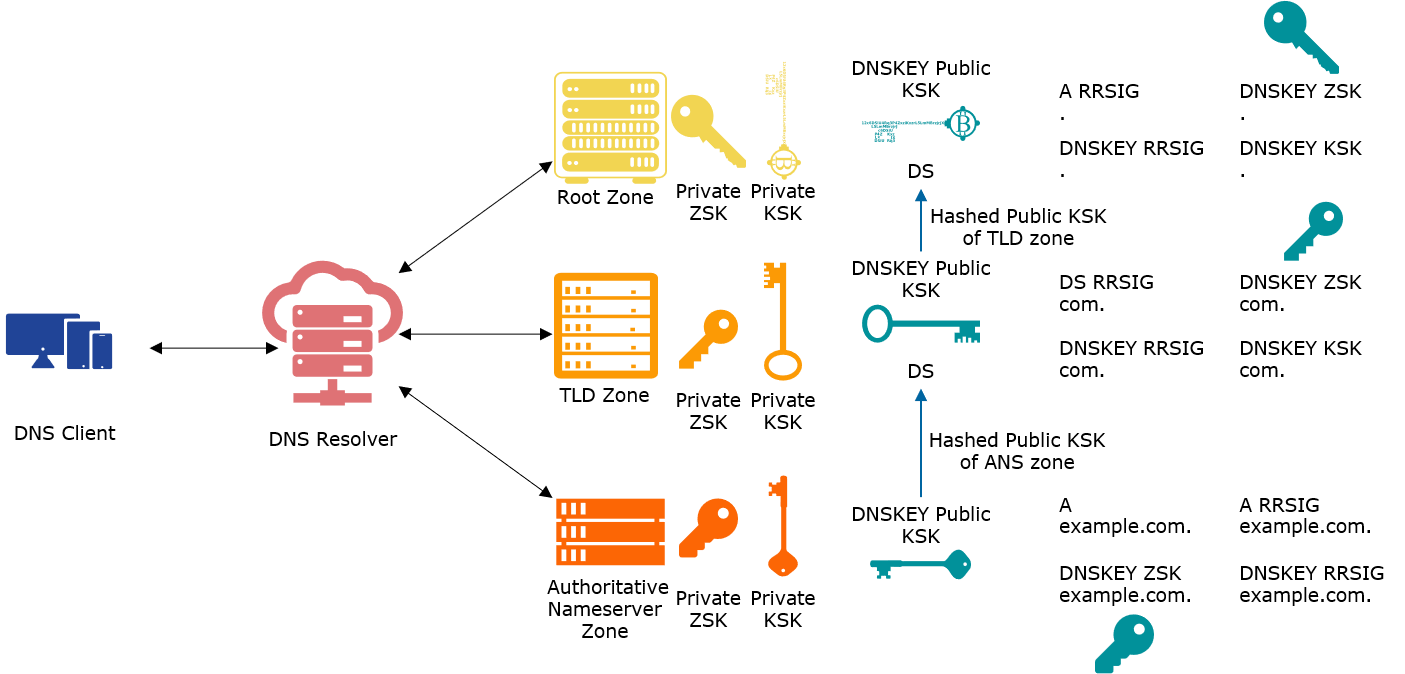
ವಲಯದ ಮಾಲೀಕರು ವಲಯದಲ್ಲಿರುವ ಸಂಪನ್ಮೂಲ ದಾಖಲೆ ಸಮೂಹವನ್ನು (RRset) ತೆಗೆದುಕೊಂಡು, ವಲಯ ಸಹಿ ಖಾಸಗಿ ಕೀಲಿಯಿಂದ ಆ ಡೇಟಾಗೆ ಡಿಜಿಟಲ್ ಸಹಿಗಳನ್ನು (RRSIG) ರಚಿಸುತ್ತಾರೆ. ವಲಯ ಸಹಿ ಸಾರ್ವಜನಿಕ ಕೀಲಿಯನ್ನು DNSKEY ದಾಖಲೆಯಲ್ಲಿ ವಲಯದಲ್ಲೇ ಪ್ರಕಟಿಸಲಾಗುತ್ತದೆ. ವಲಯದ ಡೇಟಾವನ್ನು ನೋಡುವ ರಿಕರ್ಸಿವ್ ರಿಸಾಲ್ವರ್ಗಳು ವಲಯದ ಸಾರ್ವಜನಿಕ ಕೀಲಿಯನ್ನು ಪಡೆದು DNS ಡೇಟಾದ ವಿಶ್ವಾಸಾರ್ಹತೆಯನ್ನು ಪರಿಶೀಲಿಸುತ್ತವೆ.