क्लाउड की मूल कनेक्टिविटी सुरक्षा
क्लाउड की मूल कनेक्टिविटी सुरक्षा
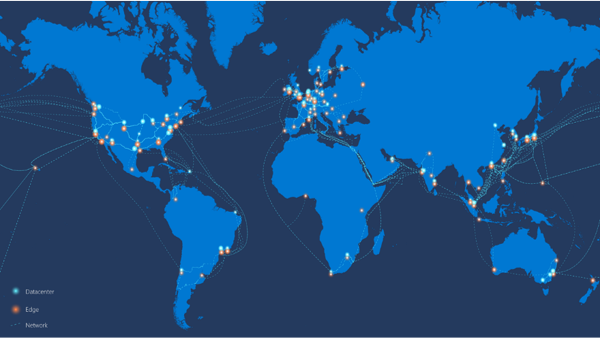
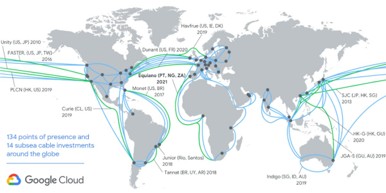
क्लाउड प्रदाता विशाल निजी नेटवर्क और समर्पित बैकबोन कनेक्टिविटी चलाते हैं। डेटा सेंटर, एज स्थान और क्षेत्र वैश्विक फाइबर तथा समुद्र के नीचे बिछी केबलों के नेटवर्क से जुड़े होते हैं, इसलिए क्लाउड का अधिकांश ट्रैफिक सार्वजनिक इंटरनेट के बजाय प्रदाता-नियंत्रित लिंक से होकर जाता है।
कनेक्टिविटी को सुरक्षा की आवश्यकता क्यों है
निजी बैकबोन होने पर भी, आंतरिक और बाहरी ट्रैफिक पथों को अवरोधन, छेड़छाड़ और सेवा से वंचित करने वाले हमलों से सुरक्षित रखना आवश्यक है। भौतिक फाइबर मार्ग, इंटरकनेक्ट बिंदु और एज स्थान भी हमले की सतह का हिस्सा हैं।
सुरक्षा नियंत्रण
- फायरवॉल और गेटवे
- प्रॉक्सी
- घुसपैठ पहचान और रोकथाम प्रणालियाँ (IDS/IPS)
- हनीपॉट और डीसेप्शन तकनीकें
- VPN और ट्रांज़िट में ट्रैफिक का एन्क्रिप्शन
- प्रमाणीकरण और प्राधिकरण
- DDoS सुरक्षा
- प्लेटफ़ॉर्म सुरक्षा में निरंतर सुधार
समग्र लक्ष्य
मूल कनेक्टिविटी सुरक्षा नेटवर्क नियंत्रणों, पहचान क्षमताओं और मजबूत गवर्नेंस को मिलाकर यह सुनिश्चित करती है कि ग्राहकों, एज स्थानों और क्लाउड क्षेत्रों के बीच ट्रैफिक गोपनीय, अक्षुण्ण और उपलब्ध रहे।