क्लाउड प्रबंधन प्लेन और API सुरक्षा
क्लाउड प्रबंधन प्लेन और API सुरक्षा
प्रबंधन प्लेन उन कंसोल, API और टूल का समूह है जिनका उपयोग क्लाउड संसाधन बनाने, कॉन्फ़िगर करने और प्रशासित करने के लिए होता है। चूँकि यह परिवेश की हर चीज़ को नियंत्रित करता है, इसलिए प्रबंधन प्लेन का समझौता किसी एक वर्कलोड के समझौते से कहीं अधिक नुकसानदेह हो सकता है।
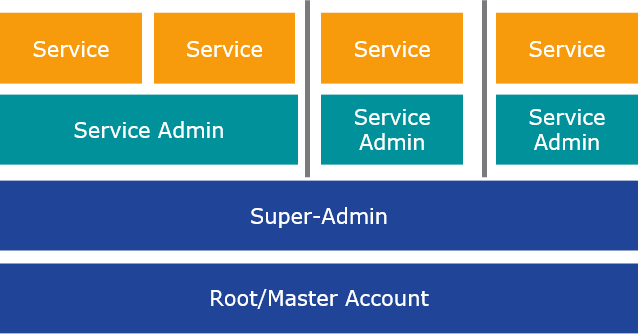
प्रशासनिक पदानुक्रम
- रूट/मास्टर खाता: सबसे अधिक विशेषाधिकार वाली पहचान, जिसे क्लाउड खाते पर अप्रतिबंधित नियंत्रण प्राप्त होता है।
- सुपर-एडमिन: वे प्रशासक जो पूरे खाते का कॉन्फ़िगरेशन सँभालते और पहुँच सौंपते हैं।
- सेवा एडमिन: किसी एक सेवा या वर्कलोड तक सीमित प्रशासक।
- सेवाएँ: उपयोगकर्ताओं द्वारा इस्तेमाल किए जाने वाले संसाधन और एप्लिकेशन।
प्रमुख जोखिम
- रूट क्रेडेंशियल का चोरी होना या साझा किया जाना
- अत्यधिक प्रशासनिक विशेषाधिकार
- असुरक्षित या कमज़ोर प्रमाणीकरण वाले API
- कॉन्फ़िगरेशन में हुए बदलावों की निगरानी न होना
सुझाए गए नियंत्रण
- रूट खाते को मजबूत बहु-कारक प्रमाणीकरण से सुरक्षित रखें और रोज़मर्रा के काम के लिए उसका उपयोग न करें
- एडमिन स्तरों के बीच न्यूनतम विशेषाधिकार और कर्तव्यों का पृथक्करण लागू करें
- हर API कॉल का प्रमाणीकरण और प्राधिकरण करें तथा अल्पकालिक क्रेडेंशियल इस्तेमाल करें
- प्रबंधन प्लेन और API की सभी गतिविधियों को लॉग करें और उनकी निगरानी करें
- नेटवर्क स्थान, डिवाइस और संदर्भ के आधार पर प्रबंधन पहुँच सीमित करें
सुरक्षा उद्देश्य
क्लाउड का प्रशासन कौन कर सकता है, इसे सीमित करना; प्रत्येक प्रशासनिक कार्रवाई का प्रमाणीकरण, प्राधिकरण और ऑडिट सुनिश्चित करना; और किसी प्रशासक के खाते के समझौते का प्रभाव सीमित रखना।