
डिजिटल सिग्नेचर प्रमाणपत्र प्रकार / Digital Signature Certificate Types
| प्रमाणपत्र प्रकार | भरोसे का स्तर | प्रयोज्य परिदृश्य |
|---|---|---|
| क्लास 1 प्रमाणपत्र (Class 1 Certificate) | यह व्यवसायों के व्यक्ति/संस्था और व्यक्तिगत उपयोगकर्ताओं के लिए दिया जाता है। यह सत्यापित करता है कि आवेदक द्वारा दी गई जानकारी, मान्य ग्राहक डेटाबेस में मौजूद जानकारी के साथ मेल खाती है। | यह डेटा लीक के जोखिम और प्रभाव कम होने वाले परिदृश्यों में मूल भरोसे का स्तर देता है। इसका महत्व बहुत अधिक नहीं माना जाता। |
| क्लास 2 प्रमाणपत्र (Class 2 Certificate) | यह व्यवसायों, व्यक्तियों तथा अन्य उपयोगकर्ताओं के लिए दिया जाता है। यह सत्यापित करता है कि आवेदक द्वारा दी गई जानकारी, मान्य ग्राहक डेटाबेस में मौजूद जानकारी के साथ मेल खाती है। | यह मध्यम जोखिम वाले परिदृश्यों में भरोसा प्रदान करता है। इसमें महत्वपूर्ण धन मूल्य या धोखाधड़ी की संभावना वाले लेनदेन शामिल हो सकते हैं। |
| क्लास 3 प्रमाणपत्र (Class 3 Certificate) | यह बड़े व्यवसायों और व्यक्तियों के लिए दिया जाता है। यह उच्च-स्तरीय भरोसा प्रदान करता है, और मुख्य रूप से ई-कॉमर्स के लिए उपयोग किया जाता है। इसे केवल प्रमाणपत्र प्राधिकरण के सामने व्यक्तिगत रूप से उपस्थित होकर आवेदन करने पर दिया जाता है। | यह अधिक जोखिम वाले परिदृश्यों में उपयोगी है जहाँ सुरक्षा सेवा की विफलता का प्रभाव अधिक हो। इसमें बहुत बड़े लेन-देन या उच्च धोखाधड़ी जोखिम हो सकता है। |
डिजिटल सिग्नेचर (साइनिंग / सत्यापन) / Digital Signature (Signing / Verification)
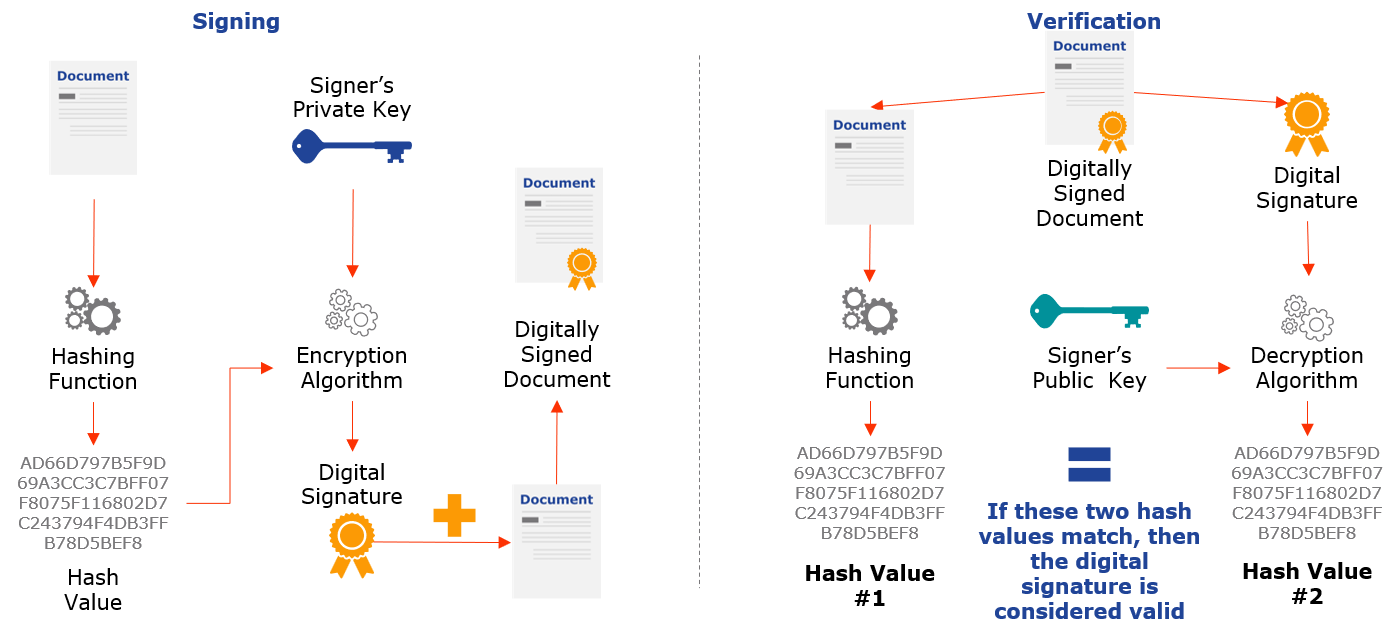
प्रमाणपत्र आधारित प्रमाणीकरण / Certificate Based Authentication
प्रमाणपत्र आधारित प्रमाणीकरण का अर्थ है किसी उपयोगकर्ता, मशीन या डिवाइस की पहचान के लिए डिजिटल प्रमाणपत्र का उपयोग करना।
किसी संसाधन, नेटवर्क या एप्लिकेशन तक पहुँच प्रदान करने से पहले इसकी पहचान सत्यापित की जाती है।
मानव पहचान के संदर्भ में, इसका उपयोग पासवर्ड, बायोमेट्रिक्स और OTP जैसी अन्य प्रमाणीकरण विधियों के साथ भी किया जाता है।
इस पद्धति की विशेषता यह है कि यह केवल मानव उपयोगकर्ताओं के लिए नहीं, बल्कि सभी प्रकार के उपयोगकर्ताओं के लिए एक सामान्य प्रमाणीकरण समाधान बन सकता है।
प्रमाणपत्र आधारित प्रमाणीकरण चार प्रश्नों के उत्तर पर निर्भर करता है। यदि इनमें से कोई एक उत्तर गलत हो, तो प्रमाणीकरण असफल माना जाता है।
- क्या प्रमाणपत्र विश्वसनीय CA द्वारा जारी किया गया है?
- क्या इंटरमीडिएट और रूट CA भरोसेमंद हैं?
- प्रमाणपत्र की समाप्ति तिथि क्या है?
- इसका निर्गमन और समाप्ति दिनांक क्या है?
- क्या प्रमाणपत्र रद्द किया गया है?
- यह प्रमाणपत्र किसी कारण से रद्द तो नहीं किया गया है?
- क्या उपयोगकर्ता ने प्रमाणपत्र के स्वामित्व का प्रमाण दिया है?
- क्या संबंधित निजी कुंजी उपयोगकर्ता के पास है?
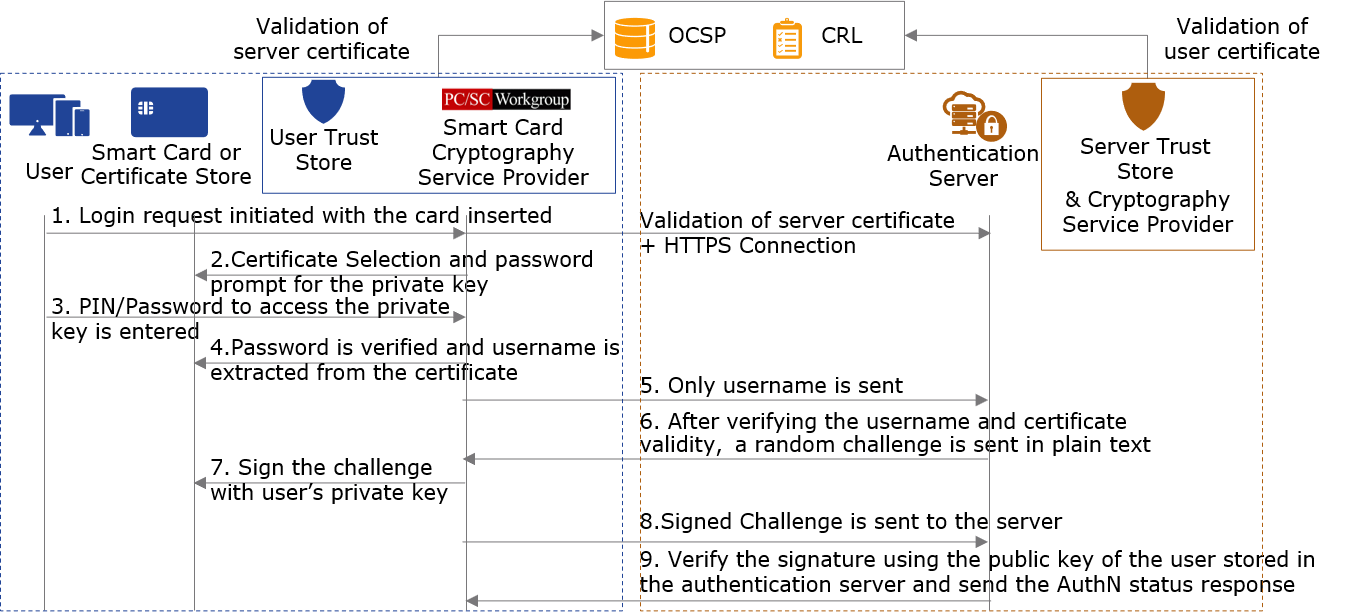
स्मार्ट कार्ड लॉगिन और प्रमाणीकरण / Smart Card Logon & Authentication
- स्मार्ट कार्ड लॉगिन प्रमाणपत्र आधारित प्रमाणीकरण का एक रूप है।
- स्मार्ट कार्ड एक छोटा कंप्यूटर होता है जिसमें डिस्प्ले और कीबोर्ड नहीं होता। इसमें माइक्रोप्रोसेसर, कुछ मेमोरी और कुछ ऐप्स का समावेश होता है।
- कार्ड के भीतर एन्क्रिप्शन, डिक्रिप्शन, सिग्नेचर और हशिंग जैसी क्रिप्टोग्राफिक कार्यक्षमताएँ मौजूद होती हैं।
- ये ISO/IEC 7810 ID-1, 7816 और 14443 मानकों के अनुरूप एकीकृत सर्किट (IC) वाले कार्ड होते हैं।
- इनमें निजी कुंजी, डिजिटल प्रमाणपत्र, खाता संख्या, पासवर्ड या व्यक्तिगत जानकारी जैसी महत्वपूर्ण जानकारी संग्रहीत की जा सकती है।
- निजी कुंजी हमेशा स्मार्ट कार्ड के भीतर सुरक्षित रूप से रहती है।
- केवल सार्वजनिक कुंजी और डिजिटल प्रमाणपत्र साझा किए जा सकते हैं।
स्मार्ट कार्ड प्रमाणीकरण उपयोग / Smart Card Logon Usecases
- राष्ट्रीय पहचान
- राष्ट्रीय पहचान पत्र
- इलेक्ट्रॉनिक पासपोर्ट
- ड्राइविंग लाइसेंस
- मेडिकल बीमा कार्ड
- डिजिटल सिग्नेचर

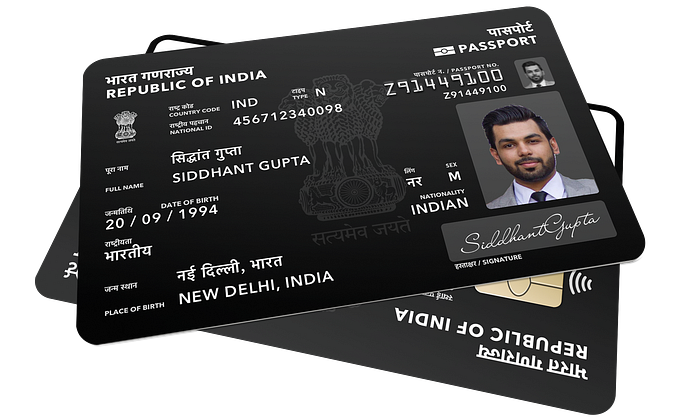
Image Credit: https://medium.com/gupta-siddhant/
- संगठन / विश्वविद्यालय पहचान पत्र
- सुरक्षित उपयोगकर्ता लॉगिन और प्रमाणीकरण (कंप्यूटर, नेटवर्क, एप्लिकेशन, ईमेल)
- डिजिटल प्रमाणपत्र, परिचयपत्र और पासवर्ड संग्रह
- संवेदनशील डेटा एन्क्रिप्शन
- बायोमेट्रिक्स संग्रह
- भवन, कमरे और वाहन पार्किंग की अनुमति
- उपस्थिति (Attendance) और समय लॉगिंग
- व्यावसायिक उपयोग
- बैंक (डेबिट/क्रेडिट कार्ड) और भुगतान सेवाएँ
- सुरक्षित B2B और B2C ई-कॉमर्स लेन-देन
- ग्राहक वफादारी और डिस्काउंट सेवाएँ
- यात्रा टिकट / एंट्री टिकट बिक्री
- वाहन पार्किंग शुल्क और सीमा शुल्क संग्रह
- सुरक्षित मोबाइल ग्राहक पहचान और प्रमाणीकरण