डिजिटल प्रमाणपत्र / Digital Certificate
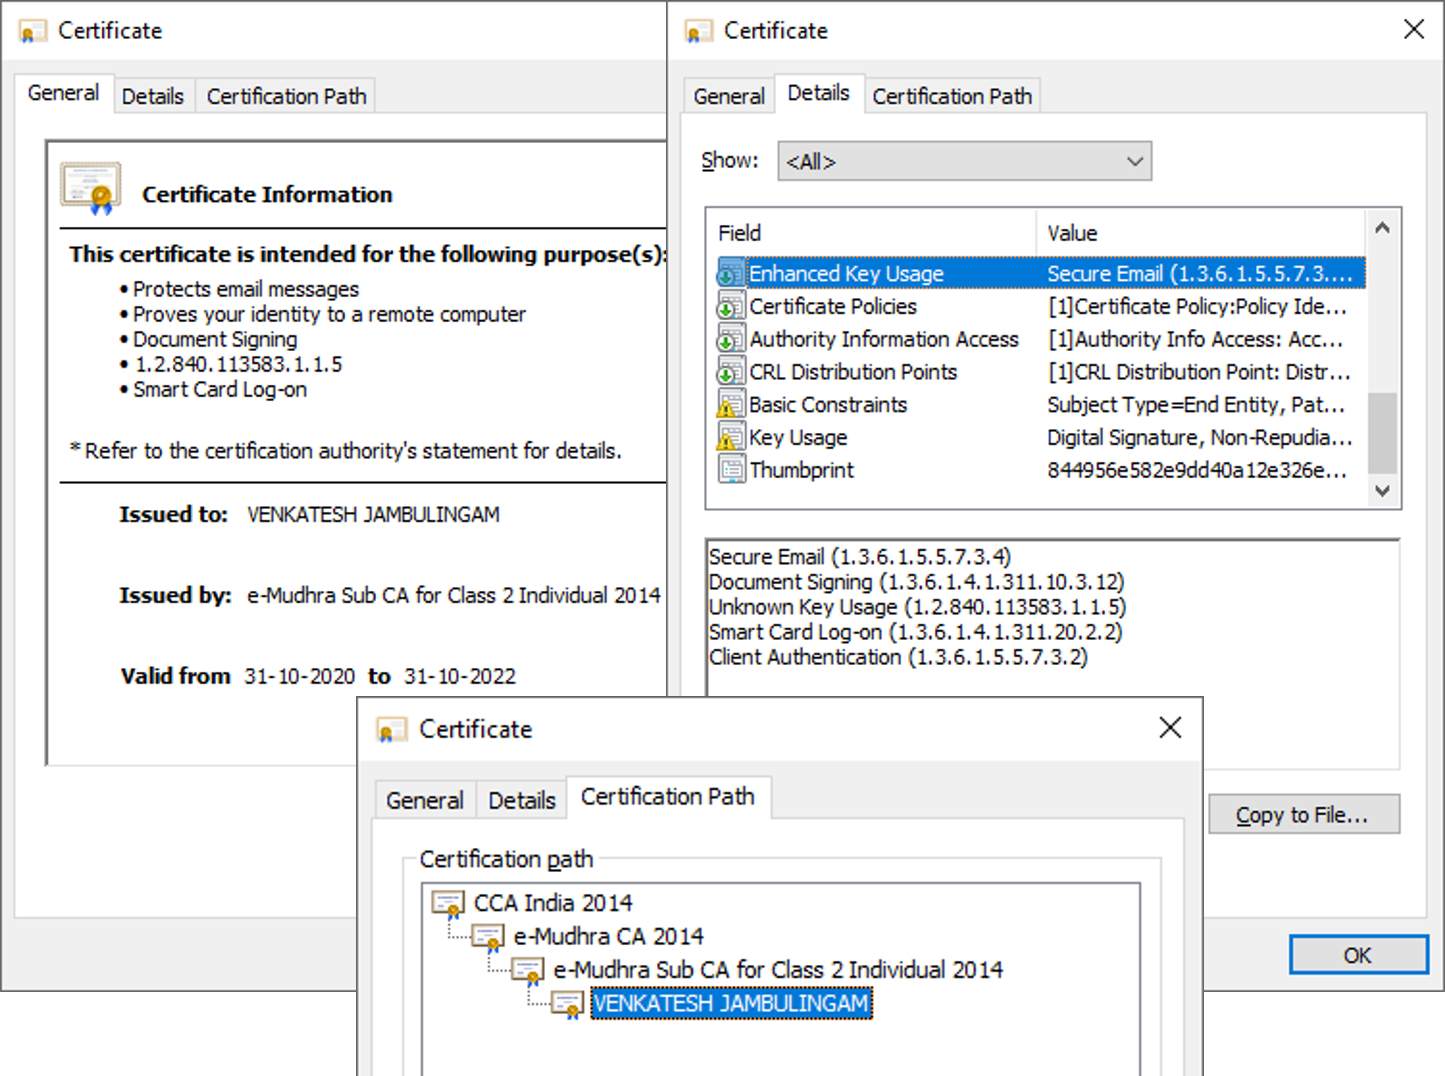
डिजिटल प्रमाणपत्र को एक इलेक्ट्रॉनिक पहचान दस्तावेज़ माना जा सकता है। इसे X.509 प्रमाणपत्र भी कहते हैं। डिजिटल प्रमाणपत्र सार्वजनिक कुंजी और उसके स्वामी के बीच संबंध स्थापित करता है, और यह Certificate Authority द्वारा सत्यापित होकर स्वामी को दिया जाता है। प्रमाणपत्र का स्वामी इसे सुरक्षित रूप से रखे, क्योंकि यह एक निश्चित अवधि तक मान्य होता है। इसका जीवनचक्र PKI द्वारा प्रबंधित किया जाता है।
डिजिटल प्रमाणपत्र प्रारूप / Digital Certificate Formats
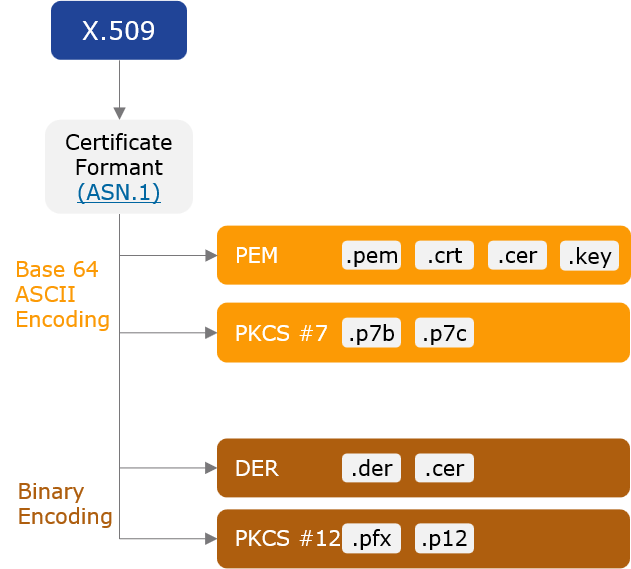
PEM format (Privacy Enhanced Mail) / पीईएम प्रारूप
यह X.509 प्रमाणपत्रों, प्रमाणपत्र अनुरोधों और कुंजी-आधारित डेटा के लिए सबसे सामान्य प्रारूप है। अधिकांश CA Base64 ASCII में एन्कोडेड प्रमाणपत्र प्रदान करते हैं।
इस प्रारूप के प्रमाणपत्र फाइलों के प्रकार .pem, .crt, .cer या .key हो सकते हैं।
.pem फ़ाइल में एक साथ एंड-एंटिटी सर्टिफिकेट, CA सर्टिफिकेट और निजी कुंजी संग्रहीत की जा सकती है।
एंड-एंटिटी प्रमाणपत्र और CA प्रमाणपत्र को अलग-अलग .crt या .cer फ़ाइलों में भी संग्रहीत किया जा सकता है, और निजी कुंजी को .key फ़ाइल में संग्रहीत किया जा सकता है।
PKCS #7 format (Public Key Cryptography Standard)
इस प्रारूप में केवल प्रमाणपत्र और प्रमाणपत्र शृंखलाएँ संग्रहीत की जा सकती हैं, न कि निजी कुंजी।
ये फाइलें भी Base64 ASCII में एन्कोडेड होती हैं, और इनके प्रकार .p7b या .p7c हो सकते हैं।
CA अक्सर इस प्रारूप का उपयोग ग्राहकों को प्रमाणपत्र शृंखला प्रदान करने के लिए करते हैं।
DER format – Distinguished Encoding Rule
यह द्विआधारी रूप में एन्कोडेड X.509 प्रमाणपत्रों और निजी कुंजियों के लिए उपयोग किया जाने वाला प्रारूप है।
इस प्रारूप के फाइल प्रकार .der या .cer हो सकते हैं, और यह आमतौर पर Java environments में उपयोग किया जाता है।
PFX format (PKCS #12) / Personal Information Exchange
ये प्रमाणपत्र बाइनरी रूप में एन्कोडेड होते हैं। PFX शब्द का उपयोग PKCS #12 के लिए भी किया जाता है।
इस प्रारूप में एक ही फाइल में एंड-एंटिटी सर्टिफिकेट, CA प्रमाणपत्र और निजी कुंजी एक साथ संग्रहीत की जा सकती है, साथ में पासवर्ड सुरक्षा भी हो सकती है।
इस प्रारूप के फाइल प्रकार .pfx या .p12 हो सकते हैं, और यह मुख्यतः Windows वातावरण में उपयोग किया जाता है।