DNSSEC / DNS Security
DNSSEC का उद्देश्य DNS डेटा और उसके डिजिटल सिग्नेचर के साथ एक सुरक्षित DNS प्रणाली बनाना है। डेटा का स्वामी ही अपने डेटा पर हस्ताक्षर करता है।
सिग्नेचर सत्यापन के लिए DNSSEC ने कुछ नए रिकॉर्ड प्रकार जोड़े हैं:
- RRSIG रिकॉर्ड – रिकॉर्ड सेट के डिजिटल सिग्नेचर को संग्रहीत करता है
- DNSKEY रिकॉर्ड – एन्क्रिप्शन में उपयोग होने वाली सार्वजनिक कुंजी को संग्रहीत करता है
- DS रिकॉर्ड – DNSKEY रिकॉर्ड का हैश मान संग्रहीत करता है
- NSEC और NSEC3 रिकॉर्ड – यह स्पष्ट रूप से बताता है कि कोई विशिष्ट DNS रिकॉर्ड मौजूद नहीं है
- CDNSKEY और CDS रिकॉर्ड – child zone अपने parent zone में DS रिकॉर्ड को अपडेट करने के लिए उपयोग करता है
हर DNS ज़ोन में दो प्रकार की कुंजियाँ होती हैं:
- ज़ोन सिग्निंग कुंजी (Zone Signing Key – ZSK)
- की सिग्निंग कुंजी (Key Signing Key – KSK)
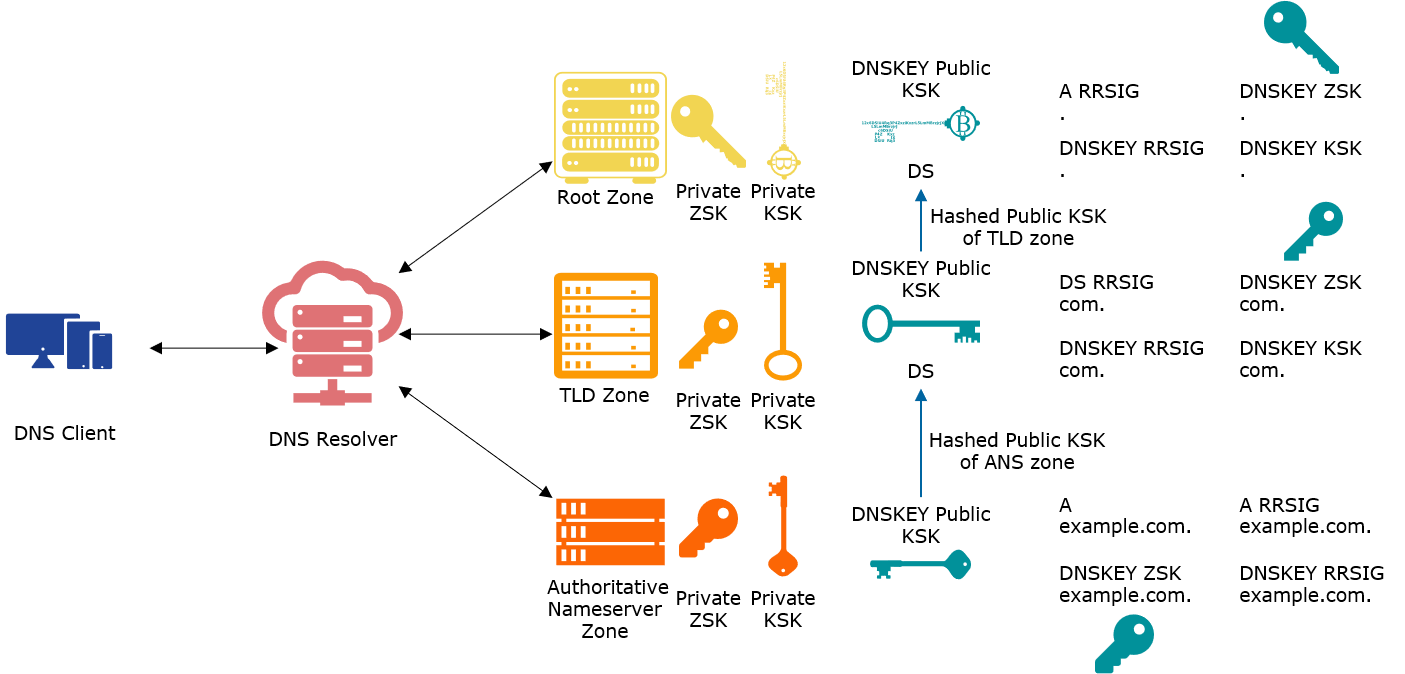
ज़ोन के मालिक अपने RRset पर ZSK का उपयोग करके डिजिटल हस्ताक्षर बनाता है। ZSK की सार्वजनिक कुंजी DNSKEY रिकॉर्ड में सार्वजनिक रूप से उपलब्ध कराई जाती है। DNS क्वेरी करने वाले रिक्रियसिव रिसॉल्वर ज़ोन की सार्वजनिक कुंजी को प्राप्त करते हैं और उसका उपयोग DNS डेटा की अखंडता और सत्यता को सत्यापित करने में करते हैं।